ADMINISTRATION RÉSEAU D'ENTREPRISE // EXPERTISE TECHNIQUE

Votre réseau d'entreprise administré avec rigueur, sécurité et haute disponibilité.

Configuration de switches managés L2/L3, cloisonnement VLAN, filtrage pare-feu NGFW, liaisons VPN chiffrées et supervision continue 24/7. JD-Services assure la gestion intégrale de votre infrastructure informatique pour éliminer les pannes et pérenniser vos opérations.

Besoin d'un dépannage ou d'un conseil ? 06.25.98.67.23
Switches & VLANs 802.1Q
Pare-Feu NGFW & DMZ
Routage & VPN Chiffré
Supervision 24/7 & MCO
JD-NET // TOPOLOGIE RÉSEAU ADMINISTRÉE
SUPERVISION ACTIVE
WAN / INTERNET PARE-FEU (NGFW) ROUTEUR VPN SWITCH MANAGÉ L3 VLAN SERVEURS VLAN POSTES VLAN WI-FI PRO
LE CONSTAT EN ENTREPRISE

Votre activité dépend de votre réseau. Pourquoi le laisser sans pilotage ?

Coupures lors de visioconférences, lenteurs de transferts vers les serveurs, accès distants instables et vulnérabilités cachées : 80% des incidents réseau résultent d'un manque de segmentation et d'administration proactive.

JD-Services agit comme votre direction technique réseau externalisée. Nous concevons, sécurisons, documentons et surveillons chaque lien, port et équipement pour que vos équipes se concentrent exclusivement sur leur métier, avec la certitude d'une infrastructure fluide et pérenne.

99.9%
Disponibilité visée des flux
100%
Cartographié & documenté
24/7
Surveillance proactive par sondes
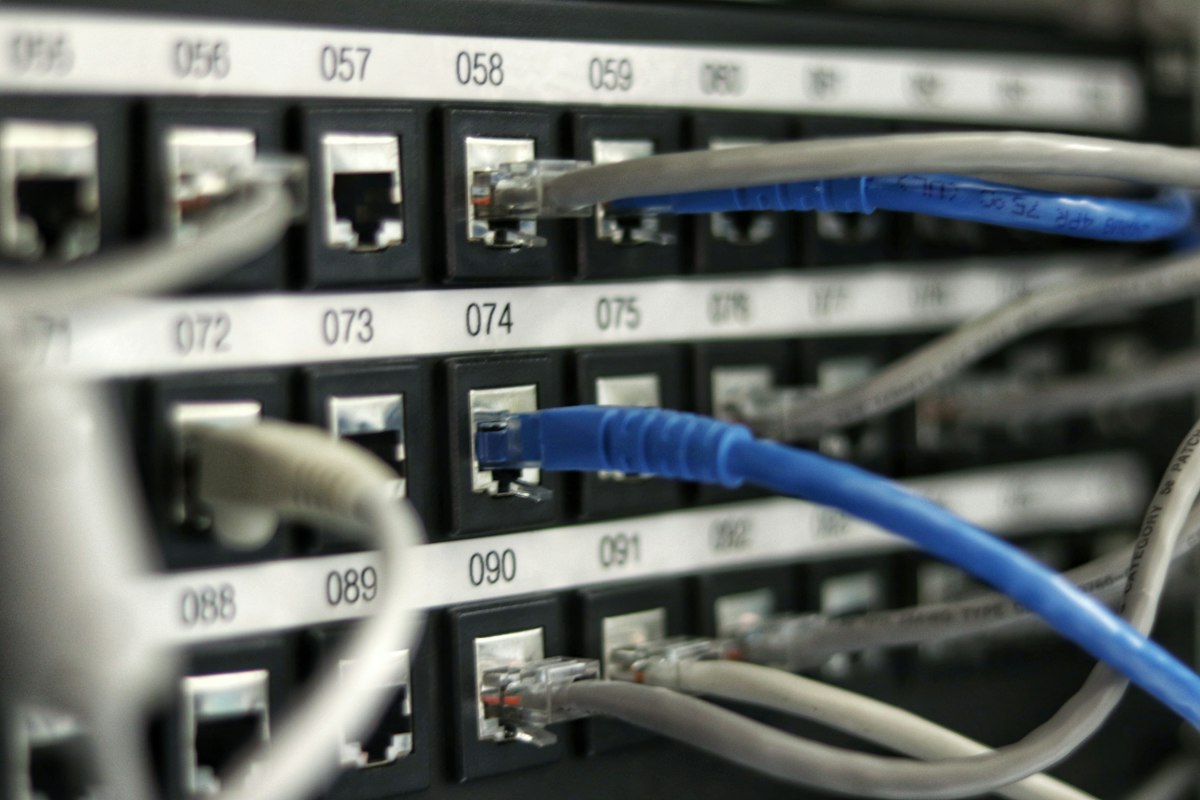
Commutateurs réseau managés et baies de brassage
Maintien en Conditions Opérationnelles Switches L2/L3 configurés, firmwares patchés, zéro boucle réseau
Demander un diagnostic
NOTRE PÉRIMÈTRE D'ADMINISTRATION

Une maîtrise complète et rigoureuse de vos liaisons réseau

De la gestion fine de vos commutateurs de cœur jusqu'au filtrage périmétrique et à la cartographie IP vivante.

01 Commutateurs managés et VLANs

Switches Managés & VLANs 802.1Q

Segmentation logique et ordonnancement des ports.

Configuration avancée des switches L2/L3 : création de VLANs dédiés (gestion, postes, serveurs, invités), paramétrage des trunks, agrégation LACP (port-channel) et protocole Spanning Tree (RSTP/MSTP) pour éliminer tout risque de boucle de broadcast.
02 Pare-feu d'entreprise et filtrage

Pare-Feu NGFW & Sécurité des Flux

Isolation périmétrique et inspection d'état.

Remplacement des box basiques par de véritables pare-feu professionnels : règles de filtrage dynamiques (Stateful Inspection), isolation en DMZ pour serveurs accessibles depuis l'extérieur, détection d'intrusions (IPS) et politique de blocage du trafic sortant non légitime.

03 Routage et adressage IP

Adressage IP, DHCP & Routage Inter-VLAN

Plan d'adressage propre et routage performant.

Définition d'un schéma d'adressage IP privé structuré (RFC 1918), serveurs DHCP fiables avec réservations MAC pour les imprimantes et serveurs, routage inter-VLAN rapide et résolution DNS redondée pour bannir les ralentissements de navigation.

04 VPN nomade et inter-sites

VPN Inter-Sites & Télétravail Sécurisé

Accès chiffré de bout en bout sans exposition.

Déploiement de tunnels chiffrés IPsec IKEv2 ou WireGuard pour relier plusieurs agences ou bureaux régionaux. Mise en place de passerelles VPN nomades avec authentification multifacteur (MFA) pour sécuriser l'accès des collaborateurs distants.

05 Supervision et sondes réseau

Supervision Proactive & MCO

Détection anticipée avant l'interruption de service.

Sondes de disponibilité réseau (SNMP, ICMP), surveillance de l'état des ports, de la température des équipements et de la bande passante consommée. Maintien en condition opérationnelle avec application rigoureuse des correctifs et mises à jour de micrologiciels.

06 Documentation et cartographie réseau

Cartographie Réseau & Documentation Vivante

Une infrastructure limpide, maîtrisée et documentée.

Remise d'un dossier d'architecture technique complet : synoptique logique des VLANs, plan de câblage et de brassage physique, inventaire des équipements avec adresses IP et adresses MAC, et procédures de reprise documentées pour garantir votre indépendance.

INGÉNIERIE & NORMALISATION

Architecture réseau type administrée par JD-Services

Le modèle d'architecture en couches qui préserve l'étanchéité de vos données et optimise vos débits.

SCHÉMA DES FLUX DE TRAFIC & CONTRÔLE D'ACCÈS INTER-VLAN
INTERNET FIREWALL ROUTEUR SWITCH L3 SERVEURS POSTES WI-FI PRO
NIVEAU 1 • ENTRÉE OPÉRATEUR ACTIF
🌐

WAN / ACCÈS INTERNET

Liaison Fibre Entreprise dédiée & transit sécurisé

Flux WAN entrant & sortant
NIVEAU 2 • SÉCURITÉ PÉRIMÉTRIQUE INSPECTION ACTIVE
🛡️

PARE-FEU D'ENTREPRISE (NGFW)

Filtrage dynamique d'état • DMZ étanche • Détection d'intrusions

Trafic filtré et validé
NIVEAU 3 • ROUTAGE & ACCÈS DISTANTS IPSEC / WIREGUARD
🔒

ROUTEUR VPN D'INFRASTRUCTURE

Tunnels chiffrés AES-256 pour sites distants et télétravail

Liaison Trunk 802.1Q (Agrégation LACP)
NIVEAU 4 • CŒUR DE RÉSEAU MANAGÉ L2 / L3 • 10 Gbps
⚡

SWITCH CŒUR MANAGÉ L3

Routage inter-VLAN, Spanning Tree anti-boucle & QoS voix/données

Cloisonnement en VLANs étanches
VLAN 40
SERVEURS
DMZ interne, NAS & sauvegardes isolées
VLAN 20
POSTES
Postes utilisateurs protégés du Wi-Fi
VLAN 30
WI-FI PRO
SSID entreprise & invités séparés
DEMANDER UNE ÉVALUATION DE MON ARCHITECTURE
ACCOMPAGNEMENT 100% SUR-MESURE

Nos formules d'administration réseau M1 / M2 / M3

Chaque infrastructure étant unique, toutes nos formules d'administration réseau sont calibrées sur-mesure selon la taille de votre parc, vos équipements et votre criticité opérationnelle.

M1

Essentiel

Pour les TPE, commerces et cabinets recherchant une mise au carré initiale et un accompagnement ponctuel.

Sur-mesure
Étude préalable & intervention ciblée sans engagement régulier
  • Diagnostic de l'infrastructure et repérage de l'existant
  • Configuration initiale des switches et du routeur
  • Sécurisation Wi-Fi basique et isolation invités
  • Interventions curatives sur demande lors d'incident
M3

Entreprise

Pour les organisations complexes, environnements multi-sites, exigences de conformité et haute disponibilité.

Sur-mesure
Architecture dédiée, multi-sites & astreinte contractuelle
  • Tout ce qui est inclus dans M2
  • Architecture multi-sites, liaisons redondées & SD-WAN
  • Sécurité avancée NGFW, DMZ étanche et politique Zero-Trust
  • Garantie de Temps de Rétablissement (GTR) contractuelle
  • Audit annuel de conformité et plan directeur d'évolution

Un doute sur le dimensionnement de votre parc ou sur la formule adaptée ?

Conseil direct par téléphone : 06.25.98.67.23
MÉTHODOLOGIE D'INGÉNIERIE

Une démarche rigoureuse pour une infrastructure sans faille

Sept étapes transparentes pour reprendre, assainir et administrer durablement votre réseau.

01

Écouter

Comprendre vos besoins métiers, le nombre d'utilisateurs et vos contraintes d'activité.

02

Auditer

Cartographier l'existant, identifier les switchs non managés, les boucles et failles de sécurité.

03

Concevoir

Établir le plan d'adressage IP cible, la matrice de flux, les VLANs et la politique de filtrage.

04

Déployer

Paramétrer les switches, routeurs, bornes Wi-Fi et tester l'étanchéité des segments.

05

Sécuriser

Appliquer les règles pare-feu strictes, le chiffrement VPN et le durcissement d'accès.

06

Superviser

Déployer les sondes SNMP et déclencheurs d'alertes automatiques pour un suivi 24/7.

07

Maintenir

Assurer les mises à jour firmwares, les audits périodiques et le support technique au quotidien.

PASSER À L'ACTION

Demandez un audit ou un devis pour votre réseau

Échangez avec un ingénieur d'infrastructure pour évaluer la fiabilité, la sécurité et les performances de votre parc.

Besoin d'une réponse immédiate ou d'un conseil d'expert ? Contactez directement notre ingénieur réseau référent sans attente :
06.25.98.67.23
QUESTIONS FRÉQUENTES

Tout savoir sur notre gestion d'infrastructure réseau

Des réponses directes et sans jargon aux interrogations courantes des dirigeants et responsables IT.

Embaucher un administrateur réseau à plein temps représente un coût salarial élevé qu'une PME de 15 à 80 postes ne peut pas toujours rentabiliser. En confiant votre réseau à JD-Services, vous bénéficiez de l'expertise pointue d'ingénieurs réseau séniors, d'outils de supervision industrielle et d'une continuité de service continue, pour une fraction du coût d'un poste interne.

Sans VLAN, tous vos équipements (postes de travail, serveurs de paie, caméras, Wi-Fi des visiteurs) cohabitent dans le même domaine de diffusion. Si un poste est infecté par un rançongiciel (ransomware), celui-ci peut contaminer l'ensemble du réseau en quelques secondes. Le découpage en VLANs crée des cloisons étanches et oblige chaque flux à passer par le pare-feu, bloquant net les attaques latérales.

Nous administrons tous les équipements réseau professionnels standards du marché : Cisco, Aruba / HP Enterprise, Ubiquiti UniFi, Alcatel , Fortinet, Mikrotik, Netgear Pro, Zyxel, pfSense / OPNsense et Stormshield. Nous adaptons nos configurations aux spécificités de votre parc sans vous imposer de renouvellement matériel inutile si vos équipements existants sont performants.

Toute prise en charge débute par un audit non intrusif : cartographie des ports, relevé des baux DHCP, vérification des sauvegardes de configuration et identification des goulets d'étranglement. Nous formalisons un plan d'actions priorisé pour corriger les anomalies sans interrompre votre activité, puis assurons le suivi dans le cadre de votre formule M1, M2 ou M3.

Nos sondes de supervision détectent généralement les anomalies avant même que vos utilisateurs ne s'en aperçoivent. Pour les incidents déclarés, nos délais de prise en charge et de rétablissement (GTI / GTR) sont encadrés par contrat selon la formule choisie (délai prioritaire de 2h à 4h en formule M2/M3, avec téléassistance immédiate).

06.25.98.67.23